HBS Digital
Activité freelance : je conçois, développe puis héberge et maintiens les sites en production — nom de domaine, certificat TLS et suivi de disponibilité. Pour le SISR, c'est surtout cette exploitation continue qui compte.
L'animation est plus agréable en mode sombre pour une meilleure expérience visuelle.
J'administre ma propre infrastructure en production : un VPS, un home lab d'une trentaine de conteneurs Docker, un VPN WireGuard et une supervision Grafana / Prometheus. J'apprends l'infra en la faisant tourner pour de vrai.
Étudiant en BTS SIO option SISR. Je ne me contente pas d'apprendre l'infrastructure en cours : je l'exploite au quotidien, en production.
Je gère un VPS Ubuntu et un home lab d'une trentaine de conteneurs Docker : reverse proxy et TLS, DNS Pi-hole, VPN WireGuard, cloud Nextcloud, supervision Grafana / Prometheus. Je m'appuie sur la documentation, je teste, je casse, je remets en route — et je note ce qui marche. Je développe aussi mes propres applications (full-stack, avec l'IA comme accélérateur) : un atout, mais qui reste au service de l'infra que je conçois, héberge et exploite.
Mon infra tourne en continu, pas juste en TP.
Je mesure : métriques système et conteneurs sous Grafana.
Je monte mes services seul, doc à l'appui, et je documente.
"La meilleure façon d'apprendre l'infra, c'est d'en avoir une à maintenir."
— Hugo Denicolai
Je conçois et développe mes applications moi-même (full-stack, avec l'IA comme accélérateur), puis je les héberge et les exploite. Au service de l'infra — mais c'est une vraie corde à mon arc.
Mon principal terrain d'apprentissage n'est pas un cours, c'est une infrastructure que je fais tourner et maintenir réellement. Une trentaine de conteneurs Docker orchestrés, exposés derrière un reverse proxy avec TLS, supervisés en continu, et accessibles à distance via un VPN. Tout ce qui suit existe et tourne.
Le cœur de l'infra : une trentaine de conteneurs Docker — reverse proxy & TLS, DNS, supervision, cloud privé, automatisation. Géré en CLI et via Portainer.
Machine d'expérimentation sous Docker pour les services complémentaires et les tests avant mise en service.
Hébergement des sites web vitrines en production (noms de domaine, TLS, mise en ligne et maintien).
Sauvegardes automatisées avec restauration testée, durcissement plus poussé, et un lab Windows Server / Active Directory pour compléter le volet systèmes.
Particularité : je ne fais pas qu'héberger ces services — je les ai aussi conçus et développés moi-même (full-stack, avec l'IA comme accélérateur). Côté SISR, ce que je mets en avant ici, c'est leur exploitation : hébergement, noms de domaine, TLS et disponibilité en production.
Activité freelance : je conçois, développe puis héberge et maintiens les sites en production — nom de domaine, certificat TLS et suivi de disponibilité. Pour le SISR, c'est surtout cette exploitation continue qui compte.
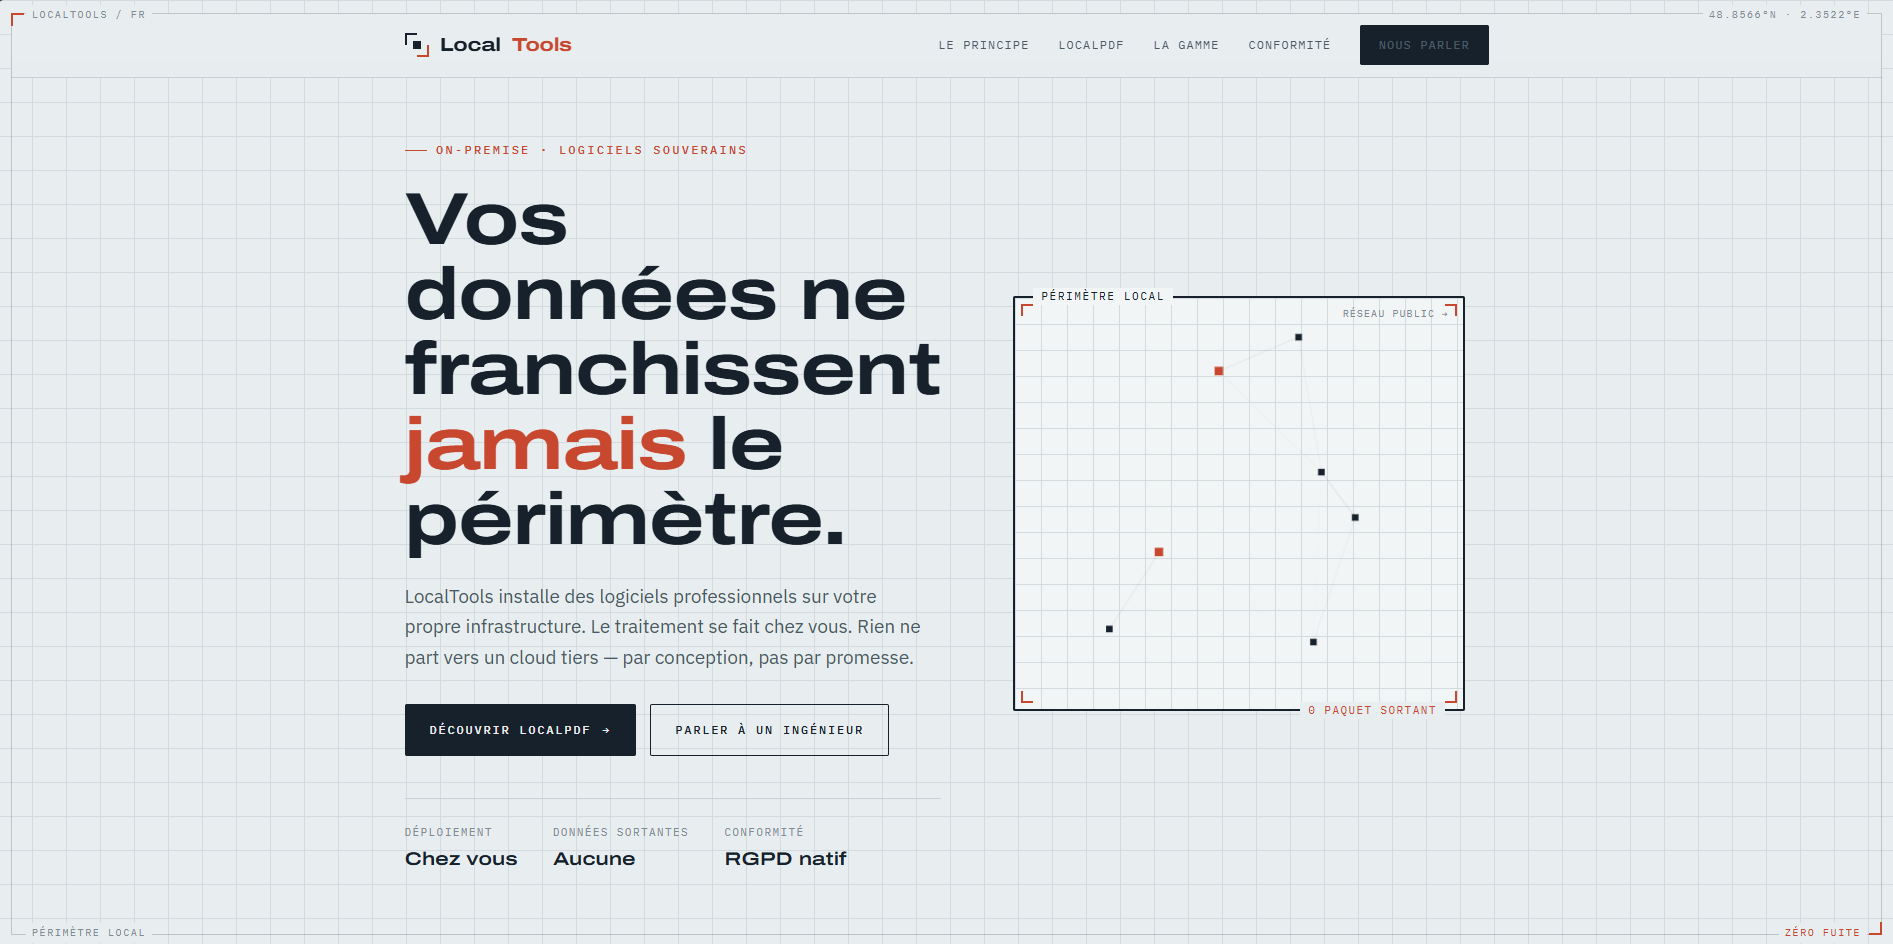
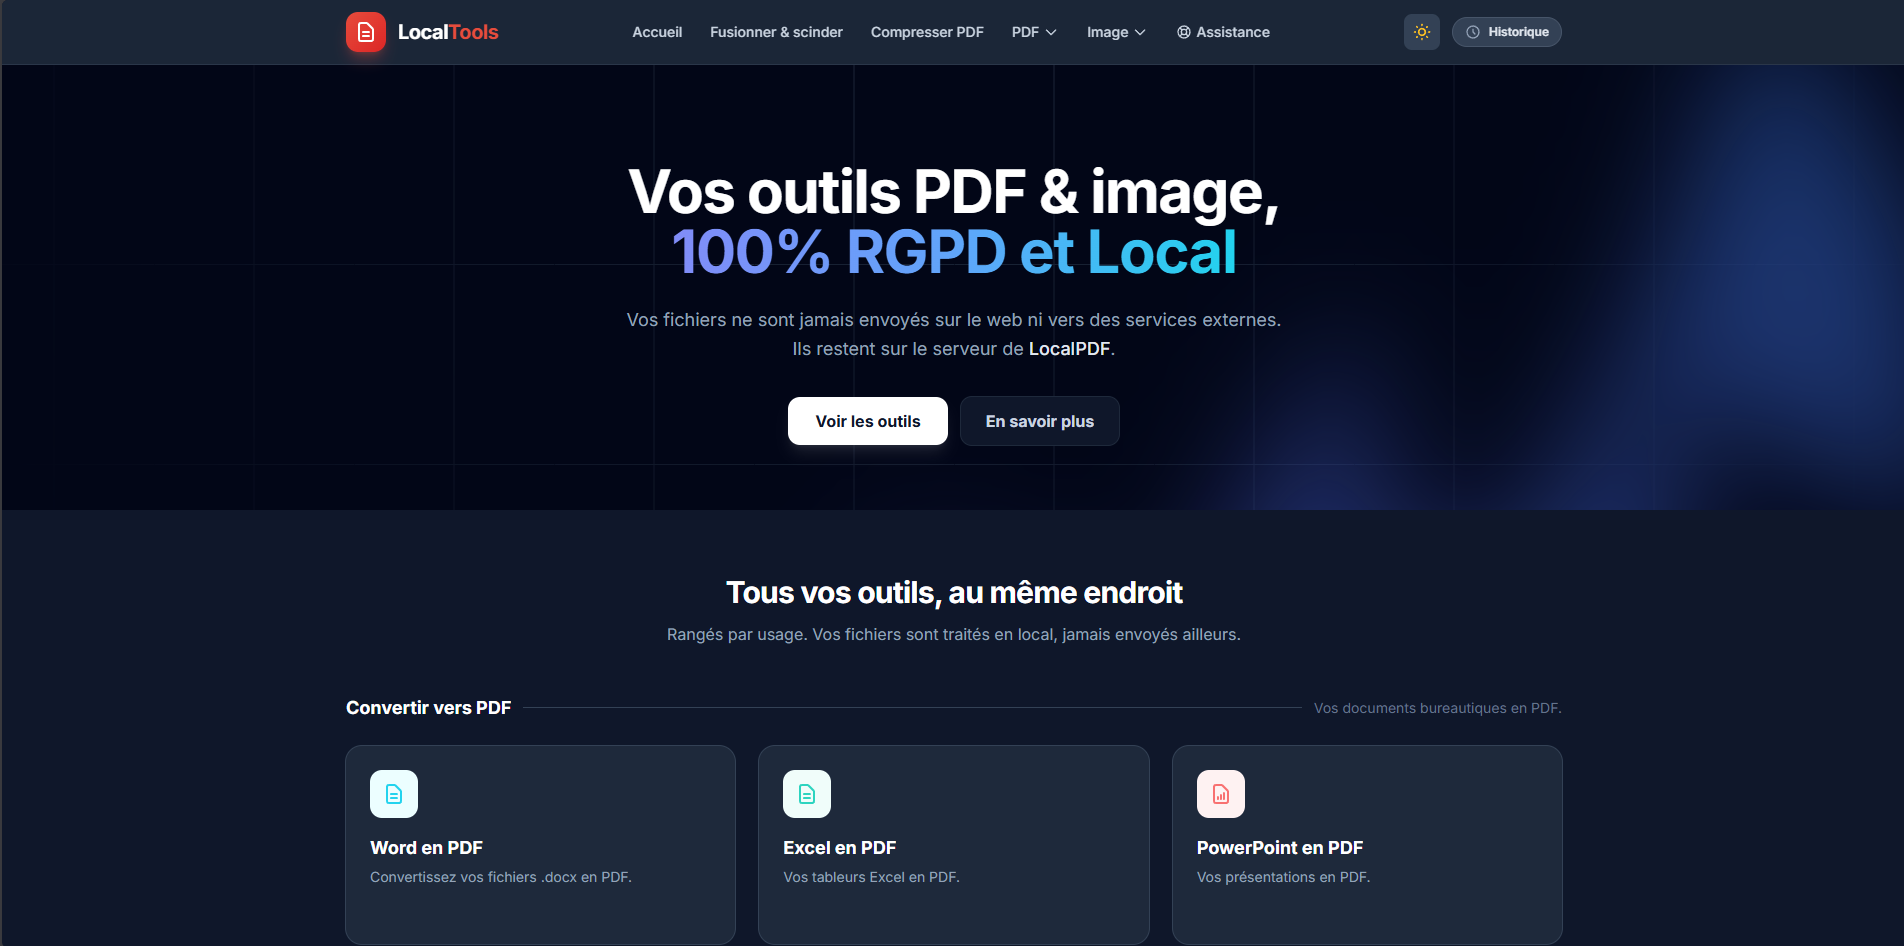
Application que j'ai développée puis auto-hébergée : conteneurisée (nginx + PHP-FPM + worker de purge), exposée derrière mon reverse proxy avec TLS. Traitement 100 % local — les fichiers ne quittent pas le serveur (RGPD). 35+ traitements PDF/image. Mon projet le plus représentatif : il réunit dev, infra & sécurité.
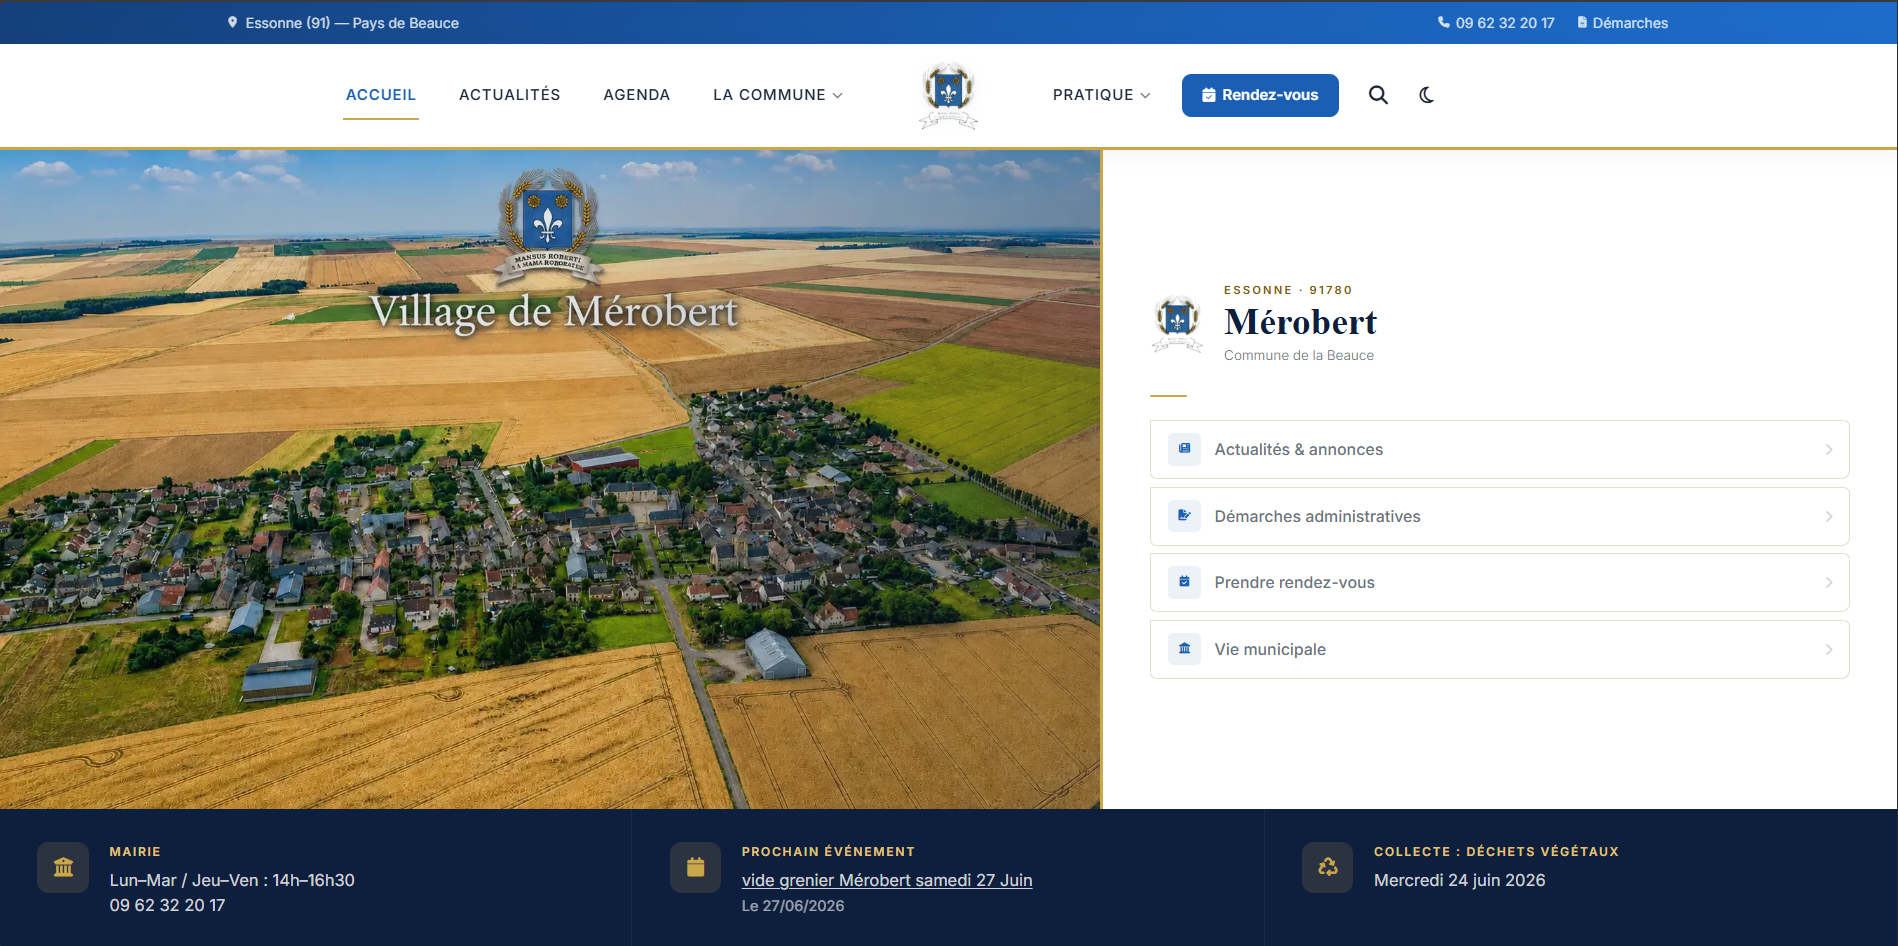
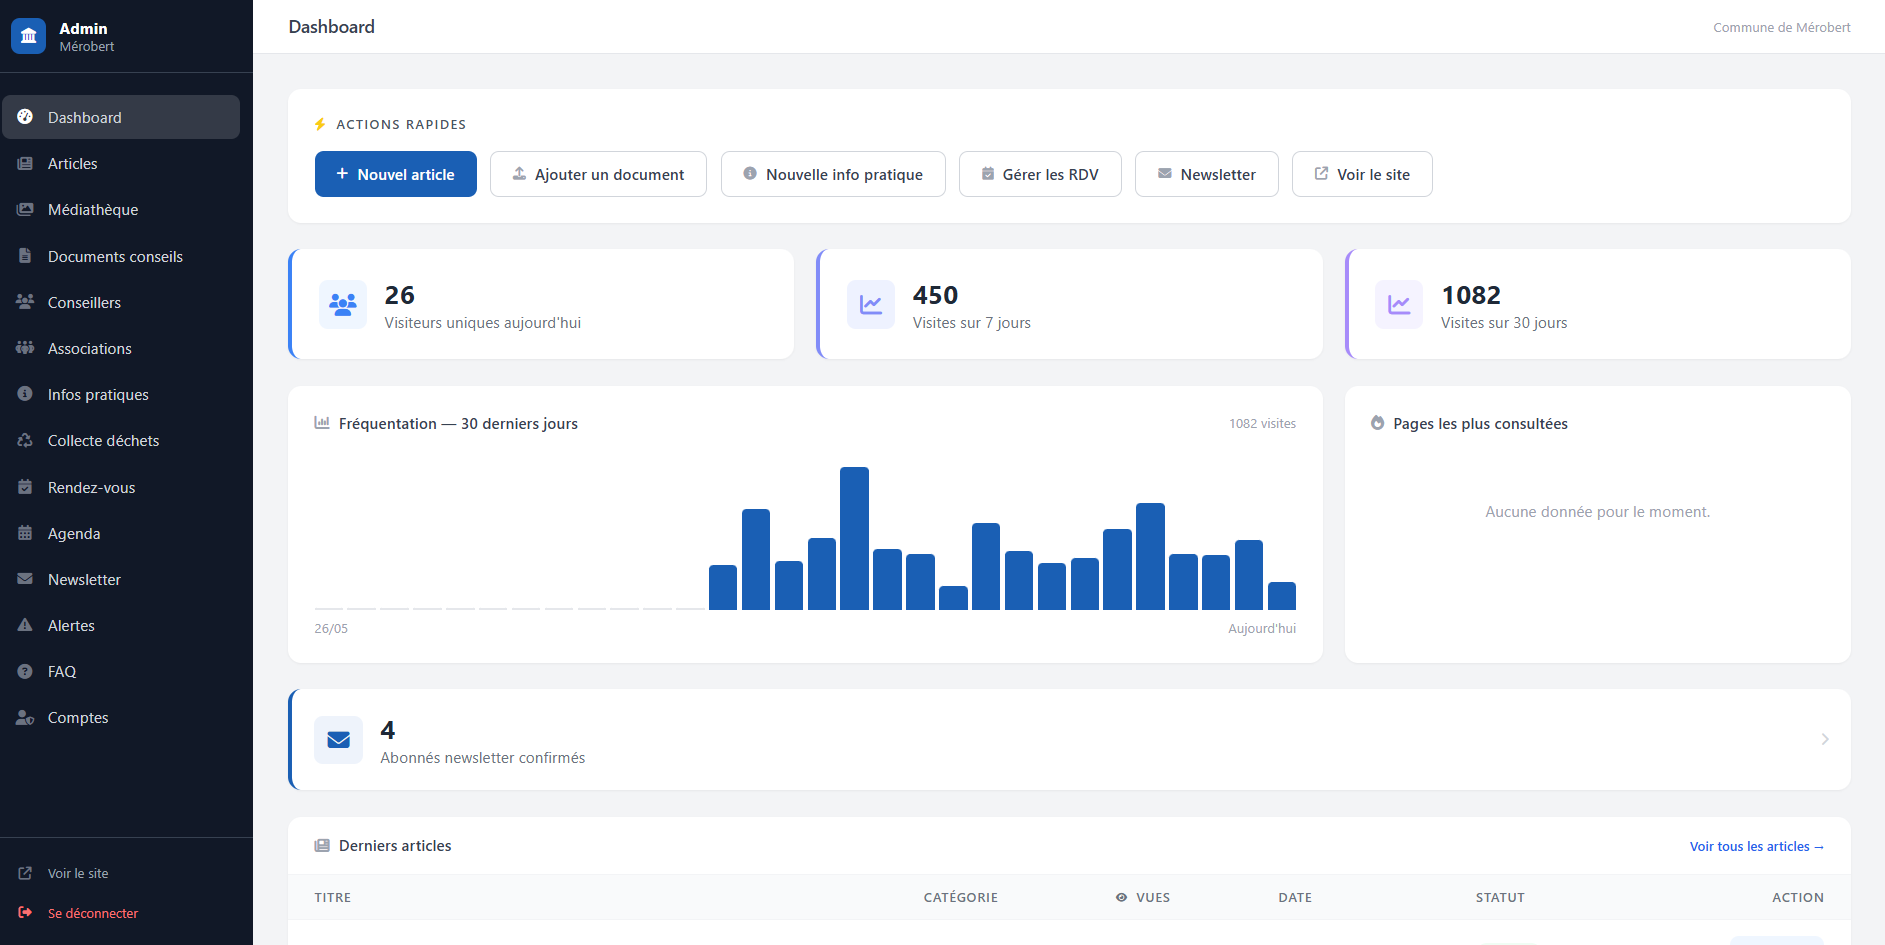
Service public réel en production : je gère l'hébergement, le nom de domaine, le TLS et la disponibilité du site institutionnel de la commune. Refonte et changement de domaine maîtrisés en mai 2026 (migration sans coupure visible). Côté dev : un panneau d'administration sur-mesure que j'ai développé pour l'autonomie de la mairie.
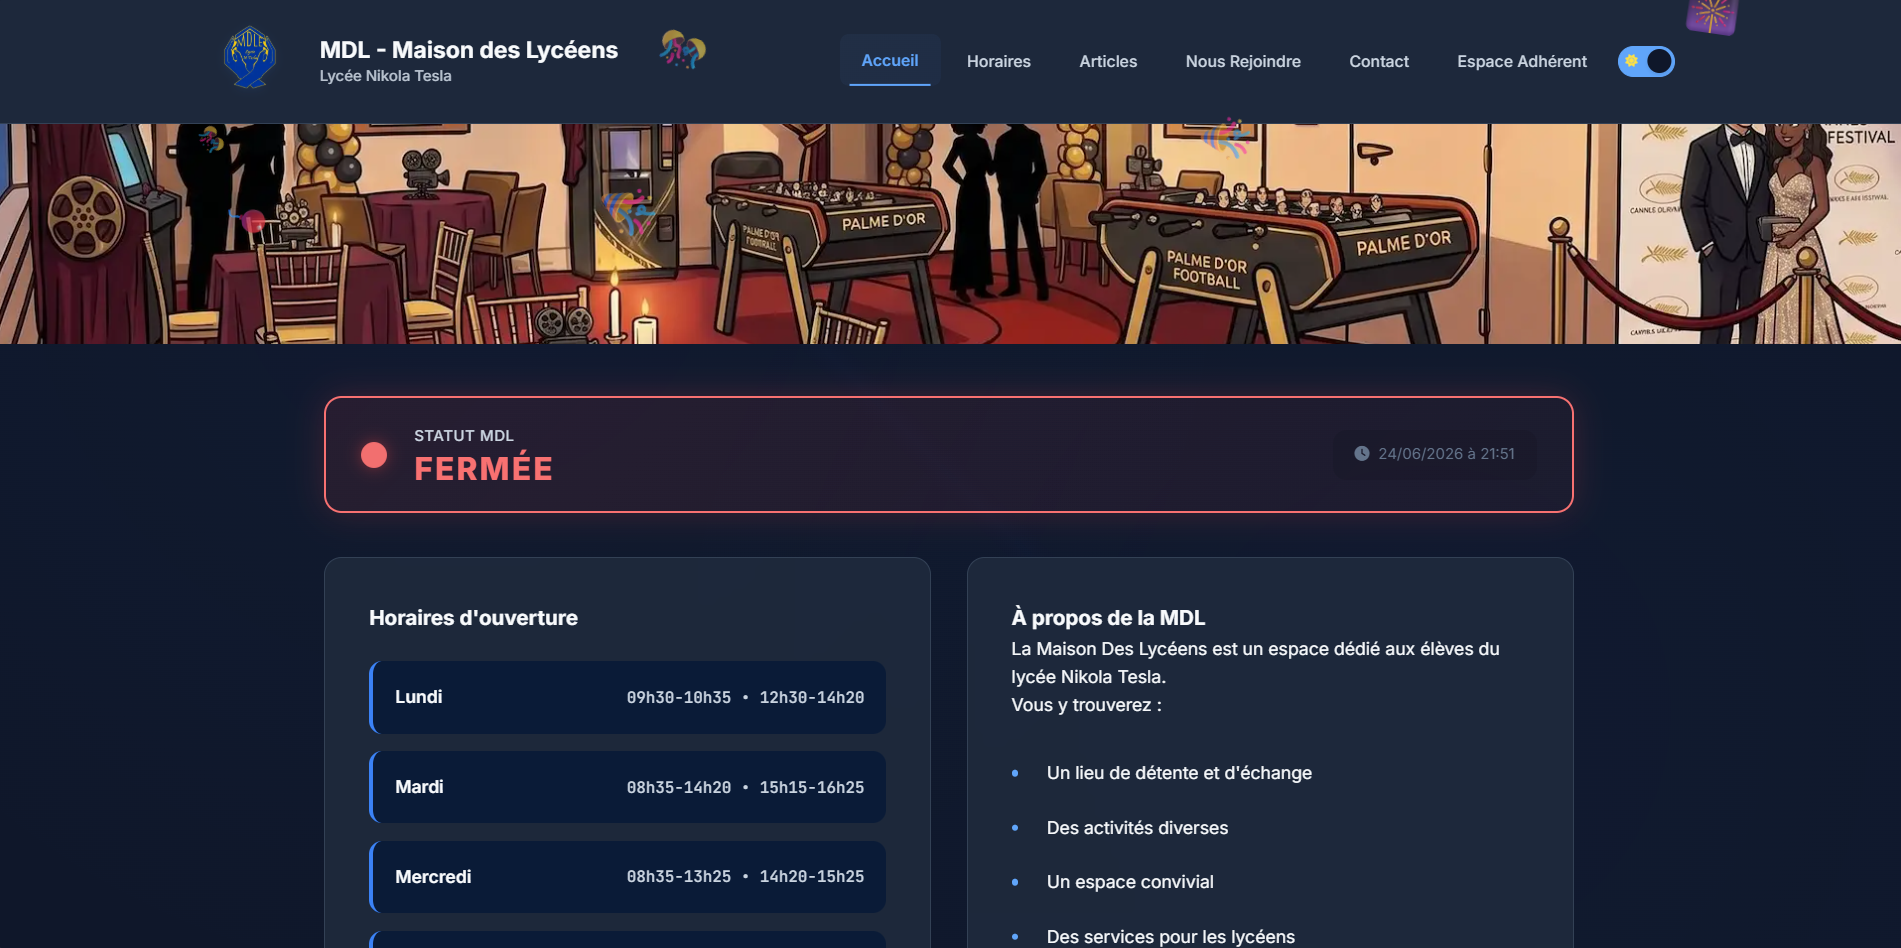
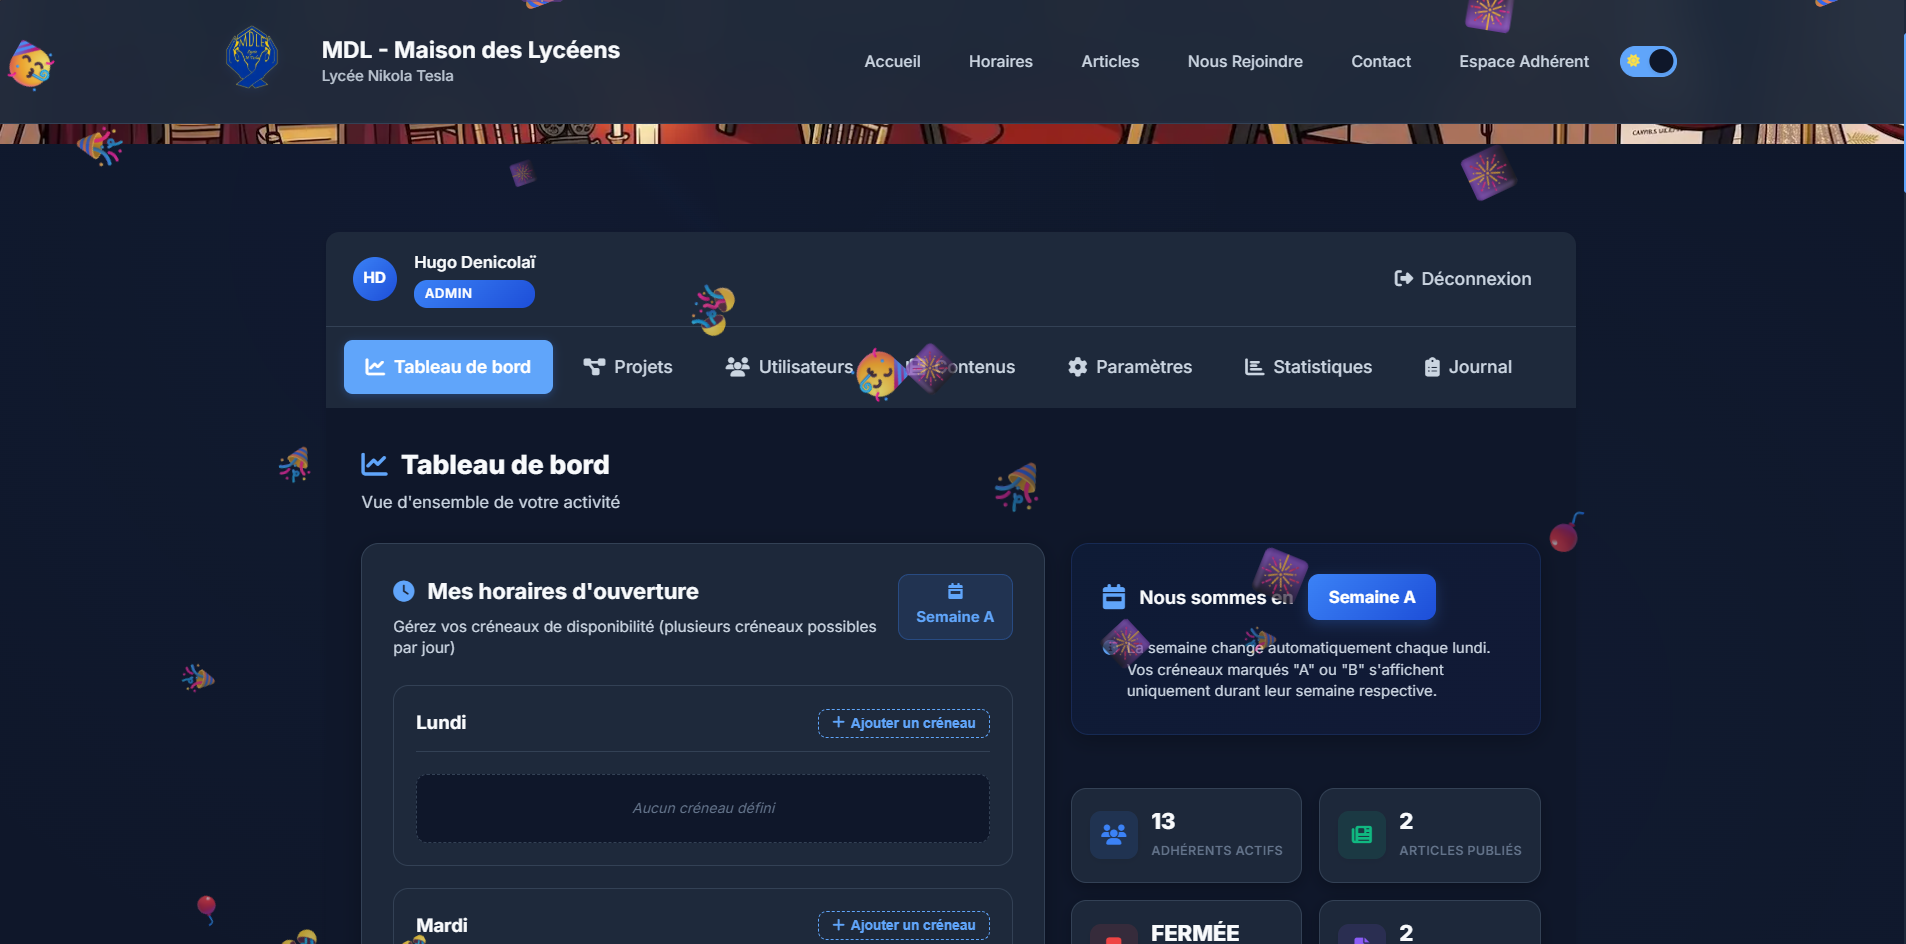
Site associatif hébergé et maintenu en production (nom de domaine, TLS, disponibilité) pour la Maison des Lycéens du lycée Nikola Tesla. Côté dev : horaires en temps réel, espace adhérents et tableau de bord d'administration que j'ai développés pour l'équipe du bureau.
Plus de projets à venir...
En recherche d'une alternance ou d'un stage en systèmes & réseaux.
Discutons de vos besoins en administration, infrastructure ou support.